消息来自:bobmaster,特此感谢。 这是一个新开发的nginx防火墙模块,前段时间作者加入了一个类似cloudflare防cc攻击的5秒盾功能,这里就搭建起来试试看。 系统debian10...
全部
学无止境
资讯线报
软件游戏
LALA说
#openSUSE
#Proxmox
#Debian
#Oracle
#网盘
#对象存储
#Docker
#BT
#nixos
#waf
#KVM
#Mastodon
#NAT
#preseed
#甲骨文
#sing-box
#IPv6
#VPS
#NextCloud
#邮件服务器
#Misskey
#nginx
#PeerTube
#UEFI
#OracleCloud
#s3
#PT
#直播
#笔记
#Kimsufi
ngx_waf:方便且高性能的Nginx防火墙模块
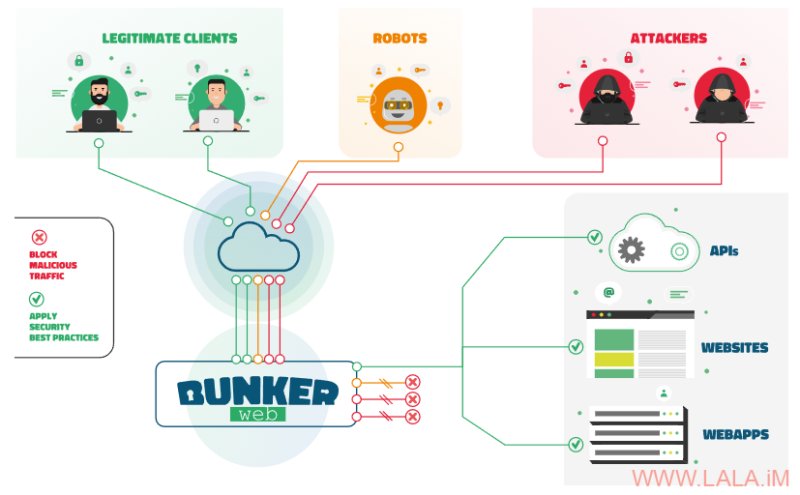
BunkerWeb:开源Web应用程序防火墙 (WAF)
介绍(摘自官方项目页面) BunkerWeb作为一个功能齐全的Web服务器(底层基于NGINX ),它将保护您的Web服务。BunkerWeb可以无缝集成到您现有的环境(Linux、Docker、Swa...
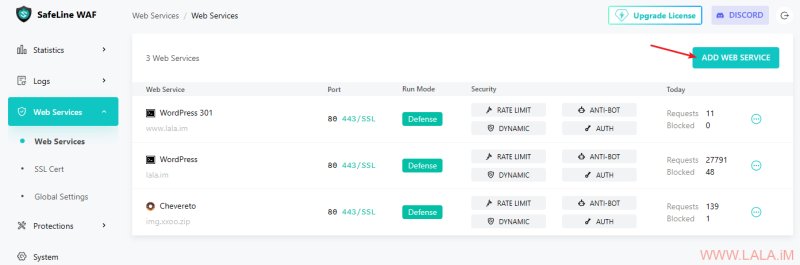
配置WG-Easy+长亭雷池WAF
简要介绍一下长亭雷池WAF、WG-Easy。 长亭雷池WAF是一款国产的WAF软件,有免费的社区版本,最近总是看到有人提起,都说这个WAF挺好用的,搞的我心里痒痒的,老想着部署...
openappsec:基于机器学习的开源WAF
openappsec是一款基于机器学习技术的开源WAF,它可以作为插件部署到Linux、Docker或Kubernetes环境中,并支持NGINX、Kong、APISIX、Envoy等云平台。 本文记录Linux(Deb...
Debian部署CrowdSec保护SSH和Web服务
CrowdSec的一大亮点就是有一个CAPI(官方的中央API服务器)专门收集和共享各类威胁情报,其中包括攻击者的IP,这些恶意IP会被记录到“社区黑名单”,CrowdSec会定期从CAPI...
CrowdSec AppSec WAF误报处理
CrowdSec常规的白名单不能用于启用了CRS的AppSec WAF,如果是被CRS规则拦截的,则最好使用插件的方式来排除。创建插件目录,例如grafana-exclusions: ``` mkdir -p /va...